↖乂古法挖洞乂↘ ~~ 純邏輯 Microsoft Edge 零點擊沙箱逃逸鏈 ~~
2026-10-28Orange 為 Pwn2Own Berlin 2026 完全手工打造的 Microsoft Edge Full Chain:只用邏輯漏洞,不靠記憶體破壞、也不靠 AI,從 0-click UXSS 一路打到跳出沙箱執行任意程式碼,並獲得 Pwnie Awards Epic Achievement。本文為中文簡介,全文請見英文版。
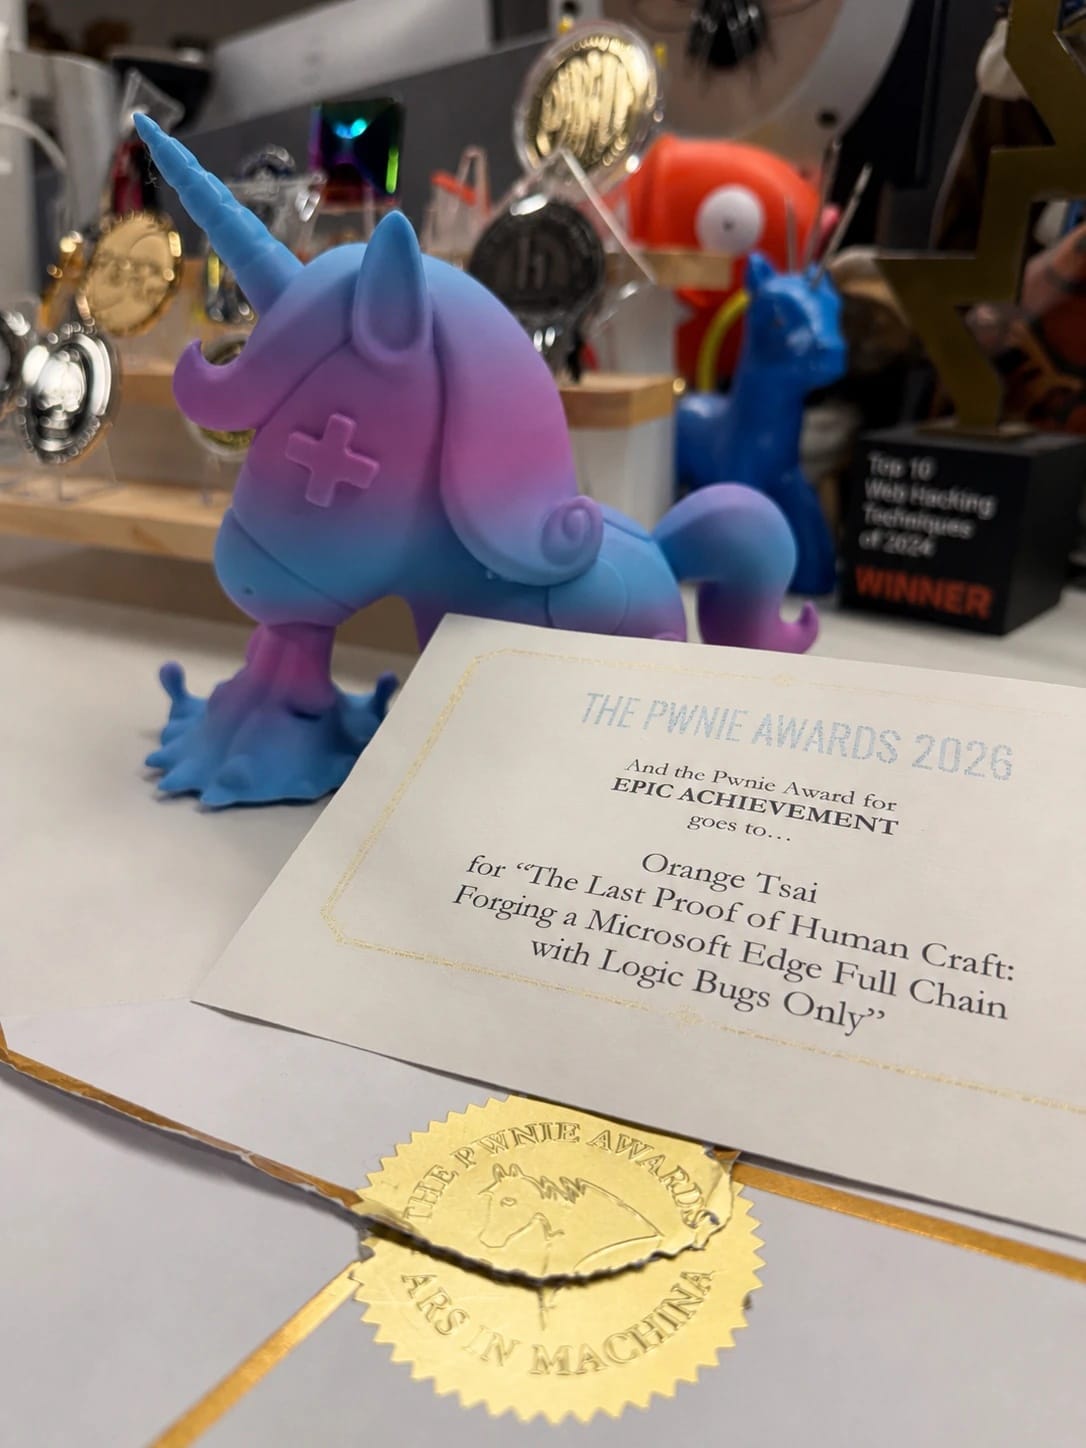
Orange 為 Pwn2Own Berlin 2026 完全手工打造的 Microsoft Edge Full Chain:只用邏輯漏洞,不靠記憶體破壞、也不靠 AI,從 0-click UXSS 一路打到跳出沙箱執行任意程式碼,並獲得 Pwnie Awards Epic Achievement。本文為中文簡介,全文請見英文版。
這邊主要是以平常有在碰 Windows 的人的角度出發。老實說,大約在 5 年前就對 OSEE 這張證照略有所聞,而當時也剛好開始學一些 Windows Pwn 的相關知識,出一些 CTF 題目給大家玩玩,順便增進 Windows 知識,當時也學了一些有關 Windows Kernel 的利用技巧,不過剛開時學時也處處碰壁,花了好一段時間才慢慢學會怎麼去好好搞一個 Windows Kernel Exploit。在得知有這張證照之後,便下定決心未來某一天一定要拿到這張證照。
EXP-401 (OSEE) 考試第二次挑戰心得公開!從 VMware 到 Windows Kernel,完整分享學習曲線、踩坑經驗、考試細節與重考流程。
這篇文算是自己準備 OSEE 考試的一點小心得,關於課程內容大家可以參考上一篇由 NiNi 撰寫的《EXP-401 (OSEE):用五天課程訓練通透十年的知識體系》,也可以期待下禮拜 Angelboy 要出的「我獨自速通 OSEE 🐈⬛」!
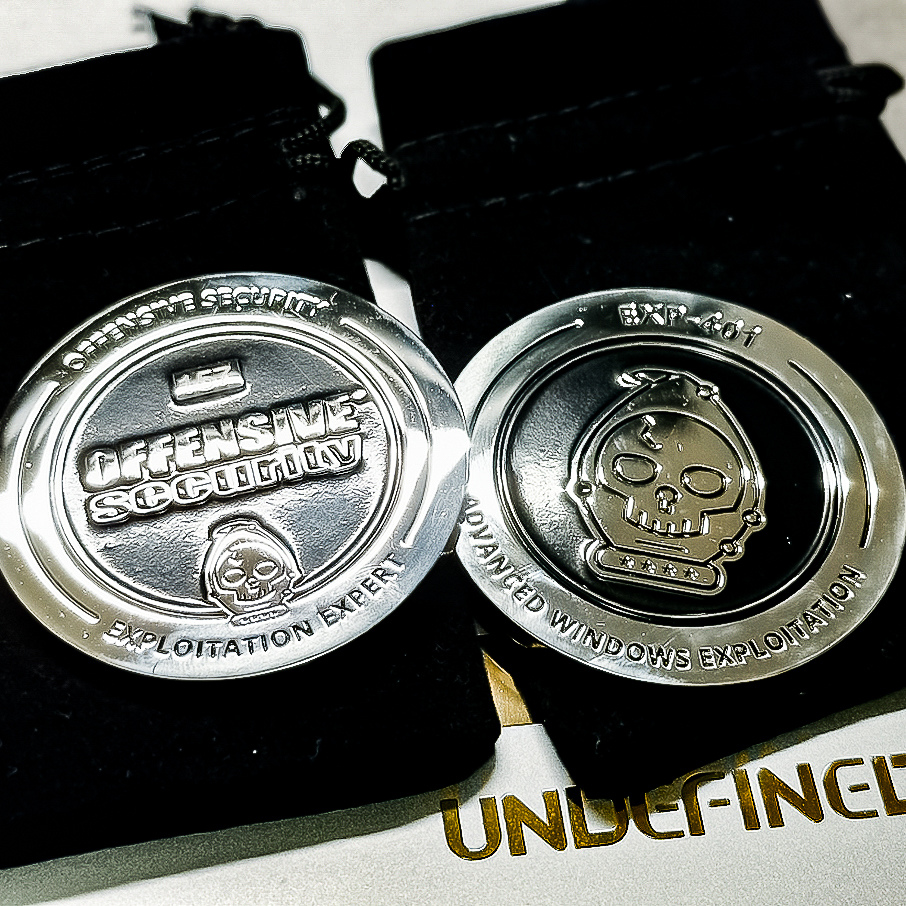
EXP-401(OSEE),也叫做 Advanced Windows Exploitation(AWE),是 OffSec 中唯一的「Expert」等級課程,也是公認最困難、通過率最低的證照
Windows 11 的 KB5031455 更新讓檔案總管支援 RAR、7z 等格式,看似提升便利性,卻暗藏資安隱患。DEVCORE 研究組發現 libarchive 存在多個漏洞,包括 Heap Buffer Overflow、任意檔案寫入與刪除,而修補機制的延遲更導致「Half-day」攻擊風險。攻擊者可藉此影響如 ClickHouse 等廣泛使用 libarchive 的專案。Windows 真的變得更方便,還是埋下了更大的風險?
這篇研究將延續 Kernel Streaming 的攻擊面,深入探討在 Kernel Streaming 的另一個功能中找到的新漏洞,並揭露如何利用這個 Bug Class 成功攻擊 Windows 11,此議題亦發表於 HEXACON 2024 中。
在這篇研究將講述一個長期被忽視的攻擊面,讓我們在兩個月內就找出了超過 10 個漏洞。此外,也將深入探討了一種 Proxy-Based 的邏輯漏洞類型,使我們可以忽略掉大多數的檢查,最終成功在 Pwn2Own Vancouver 2024 中,攻下 Windows 11 的項目。