
技術專欄
#Pwn2Own #Microsoft Edge #UXSS #RCE #Vulnerability #Windows
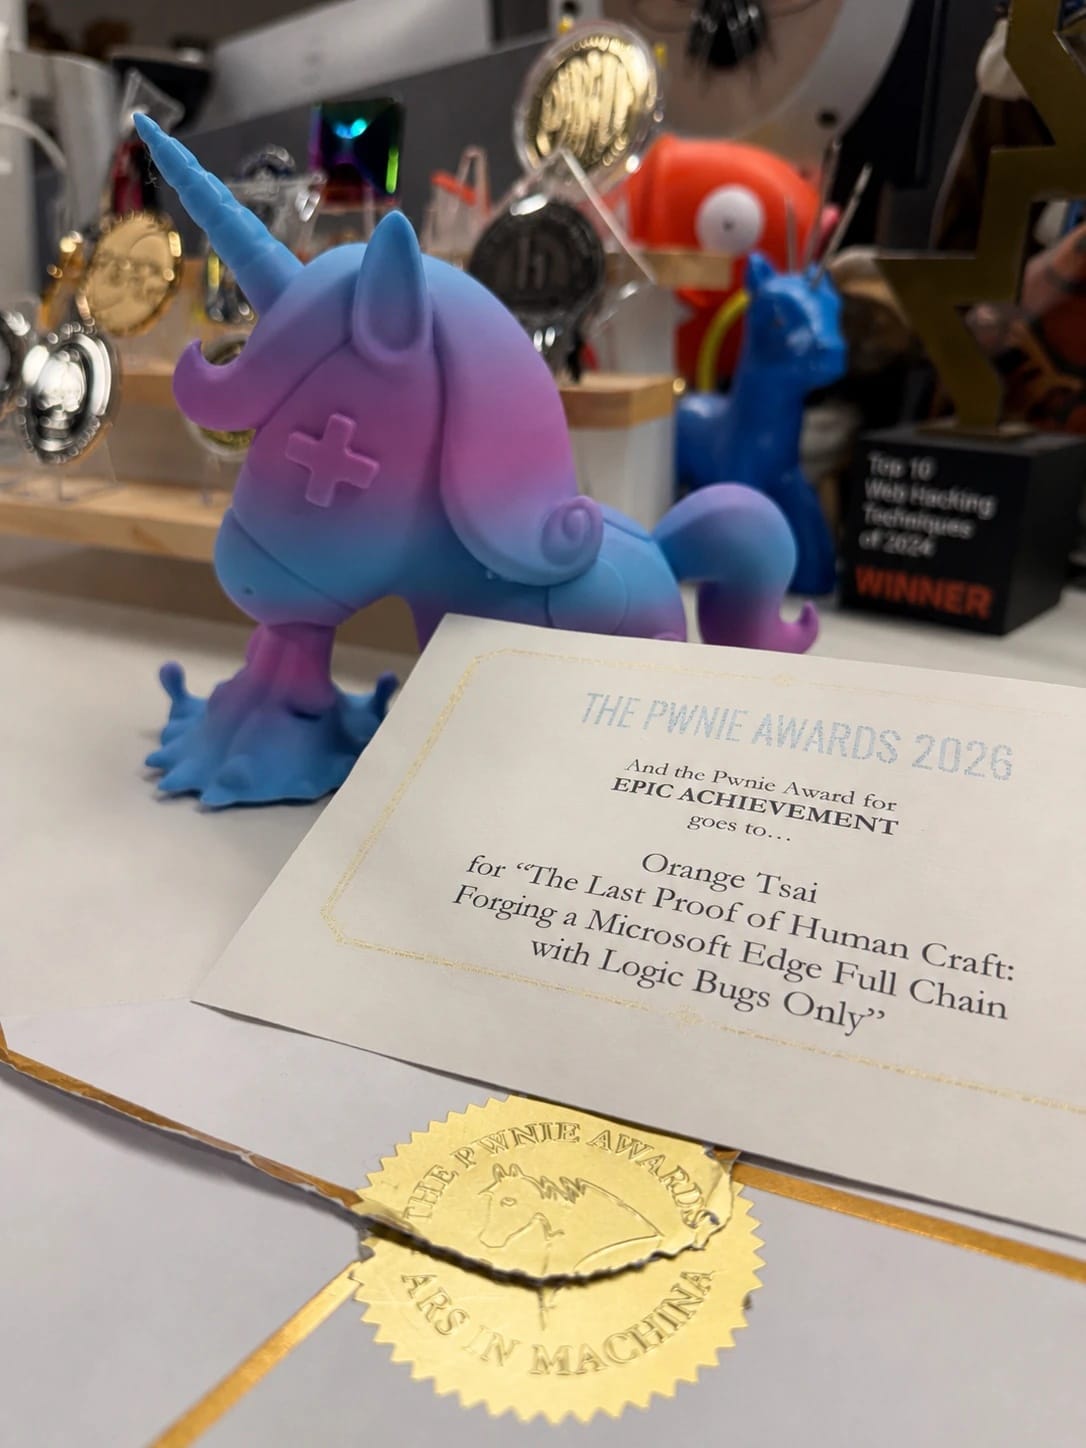
↖乂古法挖洞乂↘ ~~ 純邏輯 Microsoft Edge 零點擊沙箱逃逸鏈 ~~
🏆🍊 Orange Tsai 在今年的 HITCON 與 Hexacon 2026 分享了他如何只靠邏輯漏洞,完成一條 Microsoft Edge full chain(完整攻擊鏈),現在完整的技術文章也上線了!
在 AI 時代,用 LLM 找 renderer bug 也許不難;只要燒夠多 token,要把它們轉化為可用的 RCE exploit 似乎也做得到。但這次 Orange 選擇挑戰更難的玩法:完全不使用 AI,只靠邏輯漏洞打造一條完整的 browser full chain。
Orange 在英文版文章中完整解析了他在 Pwn2Own Berlin 2026 針對 Microsoft Edge 使用的 logic-only chain。Edge 是這屆比賽中唯一被攻破的瀏覽器,而這條 exploit 也創下 Pwn2Own 自 2016 年以來首次成功逃逸 Chromium sandbox 的紀錄。
這條攻擊鏈共串接 5 個邏輯漏洞,為 Orange 贏得 175,000 美元獎金,並助他奪下 Master of Pwn 頭銜。全程沒有 renderer bug、沒有記憶體破壞、沒有 AI,也完全沒有撞洞!🚀💯
👉 完整文章(英文):The Last Proof of Human Craft: Forging a Microsoft Edge Full Chain with Logic Bugs Only!