技術專欄
#DEVCORE CONF #CVE #RCE #Mail
飛鴿傳書 - 紅隊演練中的數位擄鴿
Meh
2019-12-23利用 binary 的手法從 WEB 介面取得 Mail2000 RCE

利用 binary 的手法從 WEB 介面取得 Mail2000 RCE
如何從中華電信的一個設定疏失,到串出可以掌控數十萬、甚至數百萬台的家用數據機漏洞
DEVCORE 為什麼要做紅隊?過去面臨過什麼問題和怎麼解決的?以及在 DEVCORE 心中認為紅隊成員應該具備的特質。最後分享我們現階段看到的企業資安問題,期望未來可以透過紅隊演練來幫助企業補足那些問題。
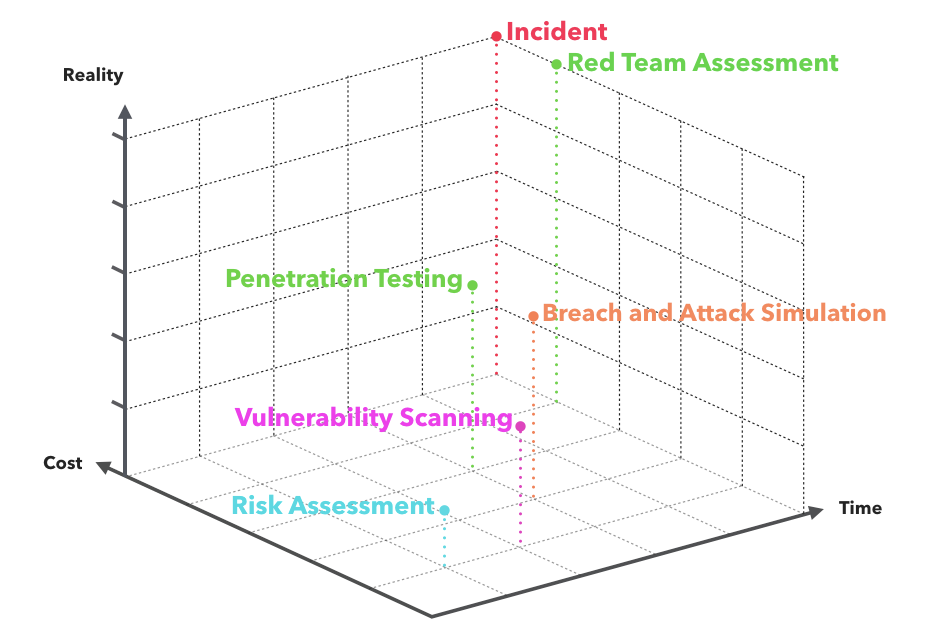
企業期望透過風險評鑑 (Risk Assessment) 來盤點出可能的疏失,我們想聊聊從攻擊者的角度是怎樣看待這個擬訂防禦策略核心工具
在我們對 Pulse Secure SSL VPN 的安全研究中,共發現了下列七個弱點:CVE-2019-11507,CVE-2019-11508,CVE-2019-11510,CVE-2019-11538,CVE-2019-11539,CVE-2019-11540,CVE-2019-11542
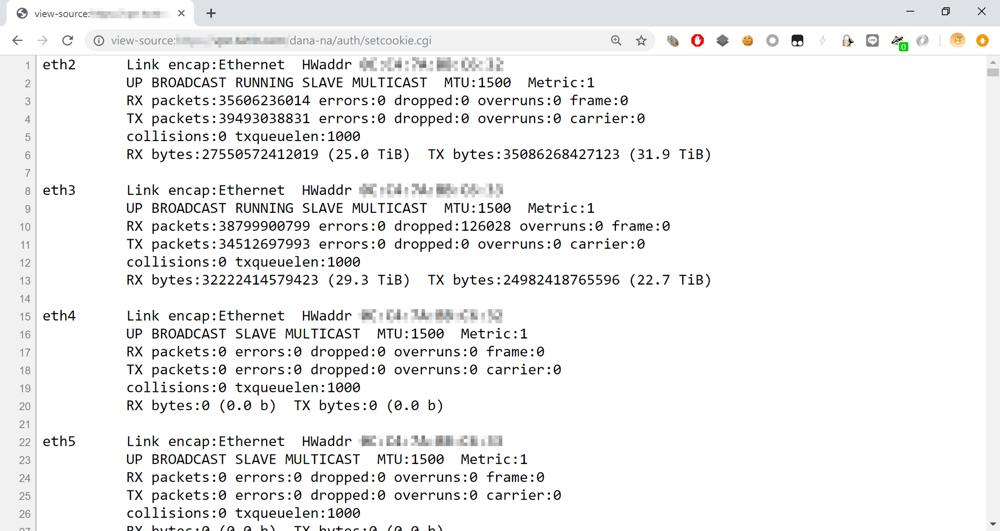
這一篇將公開我們在 Fortigate SSL VPN 上的研究:CVE-2018-13379、CVE-2018-13380、CVE-2018-13381、CVE-2018-13382、CVE-2018-13383
戴夫寇爾即將滿七年了,感謝業界朋友一直以來的支持與肯定,讓戴夫寇爾得以持續成長茁壯。 今年我們再度公開招募行政人才,希望能夠找到一位行政專員,擴大我們的後勤能量,鞏固戴夫寇爾的團隊作戰能力,讓我們持續為企業提供最優異的資安服務。
在我們進行紅隊演練的過程中,發現目標使用的 Palo Alto GlobalProtect 存在 format string 弱點,透過此弱點可控制該 SSL VPN 伺服器,並藉此進入企業內網。
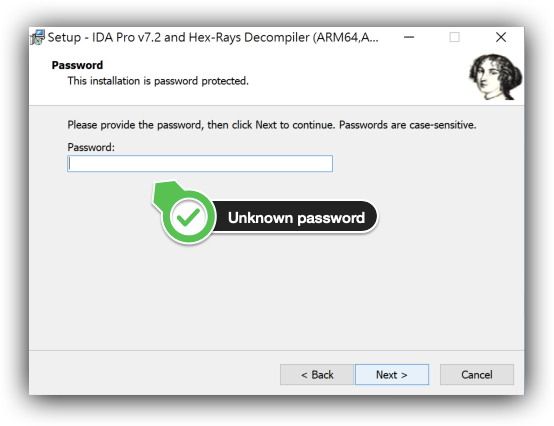
在未知安裝密碼的情況下可不可以安裝 IDA Pro?Linux 或 MacOS 版安裝檔可以直接找到正確的安裝密碼;Windows 版只需要十分鐘就可算出安裝密碼。這篇是我們的驗證流程~
直到 Jenkins 在 2018-12-05 發佈的 Security Advisory 修復了前述我所回報的動態路由漏洞! 為了開始撰寫這份技術文章(Hacking Jenkins 系列文),我重新複習了一次當初進行代碼審查的筆記,當中對其中一個跳板(gadget)想到了一個不一樣的利用方式,因而有了這篇故事! 這也是近期我所寫過覺得比較有趣的漏洞之一,非常推薦可以仔細閱讀一下!